ソフトウェア開発におけるセキュリティを高める方法
昨今、サイバー攻撃は件数・被害規模ともに急速に拡大しており、業種や企業規模を問わず、あらゆる組織がそのリスクにさらされています。現代のビジネスにおいて、セキュリティはもはや「対応したほうがよい任意事項」ではなく、事業継続の根幹を左右する経営課題となりました。
攻撃されないための備え、そして万が一攻撃を受けても被害を最小化できる体制づくりが、あらゆるレイヤーで求められています。セキュリティ対策と一口に言っても、その範囲はネットワークやインフラ、ID管理、クラウド、インシデント対応など多岐にわたります。
本ページでは、その中でも特にアプリケーションセキュリティ、つまり自社で開発するソフトウェア自体に脆弱性を作り込まないための考え方と実践的な方法に焦点を当てご紹介します。
巧妙化・大規模化するサイバー攻撃が企業リスクを高めている
44%増加
世界のサイバー攻撃件数
出典:Check Point 2025 Cyber Security Report
222件
国内ランサムウェア被害報告
出典: 警察庁 令和6年サイバー情勢
9.5兆ドル
サイバー犯罪による年間被害額
出典: Cybersecurity Ventures 2024
生成AIの進化がサイバー攻撃を高度化・効率化させている
生成AI活用による問題は多岐に及ぶ
AIが生み出すサイバー攻撃
高度なフィッシングメールの自動生成、マルウェアコードの生成・難読化、脆弱性の自動探索と攻撃チェーンの構築が可能に。
AI生成コードの脆弱性課題
生成AIによるコーディングが主流に。しかしAIが生成コードの45%はセキュリティ欠陥があると言われている。
出典: Veracode 2025
セキュリティ体制の不備
生成AIの業務利用は急増する一方、セキュリティ体制の整備は追いついていない現状が続いている。
高まる脅威を背景に法規制が強化され、企業対応が必須になっている
対応を怠ると、法的制裁・取引停止・信頼失墜を招く
金融庁サイバーセキュリティガイドライン
金融機関に管理体制・リスク管理・技術対策を包括的に求める業界横断的なサイバーセキュリティ指針。
欧州サイバーレジリエンス法(CRA)
デジタル製品にセキュア・バイ・デザインや脆弱性報告を義務付け、違反時はCEマーク取得不可に。
Project YATA-Shield
フロンティアAIによる脅威の高度化を踏まえ、重要インフラ事業者に対策強化を要請。
今、企業に求められるのは「作る段階から守る」アプリケーションセキュリティ
多くのサイバー攻撃は、アプリケーションに存在する脆弱性を標的としています。さらに、生成AIの進化によって攻撃手法は高度化・効率化し、企業にはこれまで以上に迅速かつ継続的な対策が求められています。こうした状況の中で重要となるのが、ソフトウェアの設計・開発から運用までを通じて安全性を確保する「アプリケーションセキュリティ」です。被害を未然に防ぎ、安全なサービスを提供するとともに、法規制やコンプライアンス要件へ対応するためにも、その実践は不可欠となっています。では、アプリケーションセキュリティを実現するためには、具体的にどのような対策が必要なのでしょうか。ここからは代表的な手法とその役割について解説します。
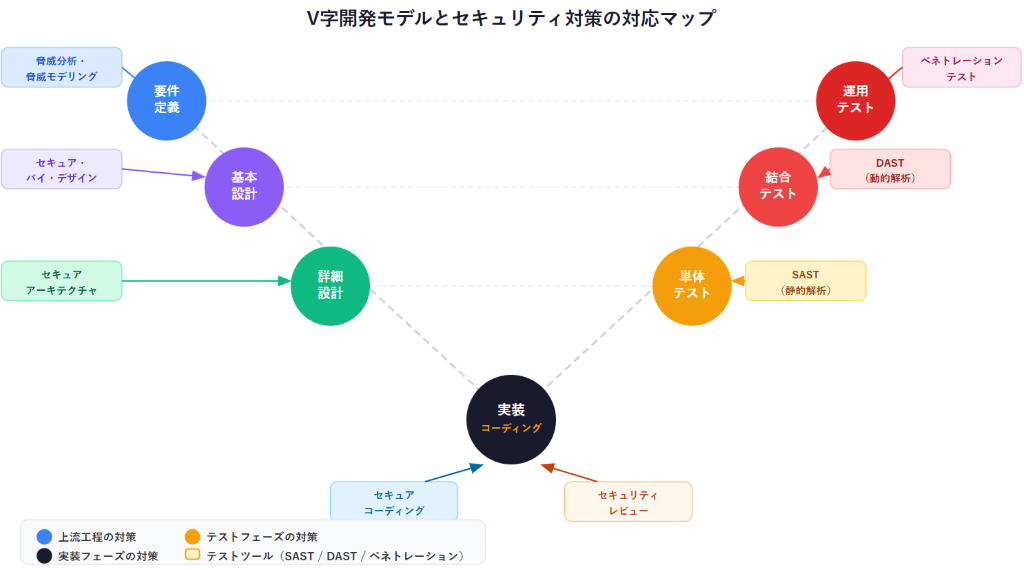
| 開発工程 | セキュリティ対策 | 内容 |
|---|---|---|
| 要件定義 | 脅威分析・脅威モデリング | 設計段階でシステムへの脅威を洗い出し、攻撃経路・リスクを可視化。STRIDE・DFDなどのフレームワークを活用。 最もコスト効率の高い対策。 |
| 基本設計 | セキュア・バイ・デザイン | セキュリティを後付けするのではなく、設計の初期段階から組み込む考え方。 IPA「セキュリティ・バイ・デザイン導入指南書」参照。 |
| 詳細設計 | セキュアアーキテクチャ設計 | ゼロトラスト・最小権限の原則・多層防御などのセキュリティ原則をアーキテクチャレベルで組み込む。 |
| 実装 (セキュアコーディング) |
セキュアコーディング | SQLインジェクション・XSS・バッファオーバーフローなどの脆弱性を生まないコーディング手法。 OWASP Top 10・CWEをベースに規約を遵守。 |
| セキュリティレビュー | 人の目によるコードレビューで、自動ツールが見逃しやすいロジック上の脆弱性を発見。 ペアレビューやセキュリティチャンピオン制度が効果的。 |
|
| 単体テスト | SAST(静的解析) | ソースコードを実行せずに脆弱性を自動検出。CI/CDパイプラインへの組み込みが標準化。 コミット時に即フィードバックが返る。 |
| 結合テスト | DAST(動的解析) | 実際に動作するアプリケーションに対し、擬似的な攻撃を行って脆弱性を検出。 実行時の動作に起因する脆弱性を発見できる。 |
| 運用テスト | ペネトレーションテスト | セキュリティ専門家が実際の攻撃者の視点でシステムへ侵入を試み、脆弱性の実効性を検証。 リリース前・定期的な実施が推奨。 |
脆弱性の「検出」だけでは不十分な理由
これまでのアプリケーションセキュリティは、SAST・DAST・ペネトレーションテストなどによって脆弱性を発見し、修正することが中心でした。しかし、生成AIの普及によってソフトウェア開発のあり方そのものが大きく変化しています。開発者はAIを活用して効率的にコードを生成できるようになった一方で、生成されたコードに含まれるセキュリティ上の問題を見抜き、適切に修正する責任も担うようになりました。AIは開発を加速させますが、安全性まで保証してくれるわけではありません。そのため現在の開発現場では、「コードを書くスキル」だけではなく、「安全なコードかどうかを判断するスキル」がこれまで以上に重要になっています。
セキュリティの「シフトレフト (Shift Left)」
脆弱性を「作りこまない」体制に変えることで、攻撃リスク自体を減らすことでできます。またセキュリティをコストではなく投資ととらえセキュリティシフトレフトを実現することで、費用対効果のある取り組みとすることが可能です。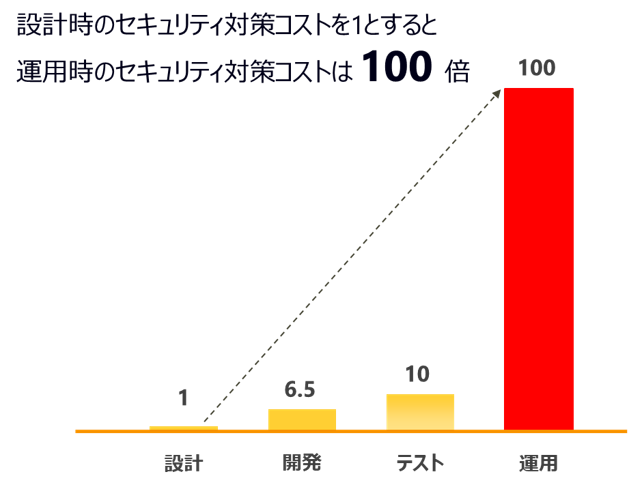
セキュリティシフトレフトがもたらす定量的効果
53%以上削減
コードベースの脆弱性の削減率
出典:Secure Code Warrior社サイト
改善率3倍以上
MTTR(平均修復時間)の改善
出典:Secure Code Warrior社サイト
生産性向上 2.48倍
セキュリティと開発効率の両立を実現
出典:Secure Code Warrior社サイト
シフトレフトを実現する方法は、「教育」
あなたの組織の開発チームに、次のことができる人は何人いますか?
- 脅威分析・脅威モデリング
設計段階でシステムへの脅威を構造的に洗い出せる - セキュア・バイ・デザイン
セキュリティを設計に組み込む観点でレビューができる - セキュアアーキテクチャ
ゼロトラスト・最小権限などの原則を実装に反映できる - セキュアコーディング
OWASP Top 10準拠の安全なコードが書ける - セキュリティレビュー
コードレビューで脆弱性を指摘・指導できる
多くの組織の現実として、これらのスキルを持つのはセキュリティ部門の一握りの専門家のみ。
開発マネジャーの92%がセキュリティ教育が必要と回答。
出典:Secure Code Warrior「The State of Developer-Driven Security 2022」
セキュリティのシフトレフトを実現するプラットフォーム「Secure Code Warrior」
脆弱性の作りこみを予防するには、セキュア開発学習プラットフォーム Secure Code Warriorがおすすめです。 Secure Code Warriorでは、60以上の開発言語/フレームワーク、150種類以上の脆弱性、様々なコーディングスタンダードを学習できます。また、Secure Code Warriorでは、脆弱性の作りこみを予防するだけではなく、以下3つの観点からもソフトウェア開発を支援します。
- セキュリティリスクの軽減:解析ツールで頻繁に検出される脆弱性について学習し、再び実装してしまうことを防ぎます。開発チームの弱みを克服をすることで、脆弱性の作り込みを防止します。
- セキュリティリスクの測定:組織/チーム/開発者のセキュリティレベルを測定します。組織全体のセキュリティ意識の向上やリスクの低減が期待できます。
- セキュリティリスクの可視化:ソースコードをコミットしている開発者がどれほどのセキュリティスキルを持っているのかを可視化します。
Secure Code Warrirorは、上記3つの観点からソフトウェア開発支援をおこない、組織全体の生産性の向上を支援します。
ライセンスプランのお問い合わせ
費用については、以下よりお問い合わせください。また、ユーザー数や期間など、ご希望がございましたら、お気軽にお問い合わせください。
イベント・セミナー
ニュース・キャンペーン

セキュア開発学習プラットフォーム Secure Code Warriorに
関するお問い合わせ
テクマトリックス株式会社
東京本社ソフトウェアエンジニアリング事業部
03-4405-7853
- メールでのお問い合わせ
- scw-info@techmatrix.co.jp