

Dispel
OTのためのゼロトラスト型セキュアリモートアクセスサービス
工場設備や社会インフラを標的としたサイバー攻撃が増加する中、生産設備や制御システムを安全にメンテナンスできる環境は整っていますか?
VPNなどの従来のリモートアクセス手段は、アカウント管理の不備や必要以上の権限付与により、不正アクセスやマルウェアの侵入リスクが課題となっています。
Dispel社は、厳格なID管理と細かなアクセス制御を備えた、クラウド型のリモートアクセス基盤を提供します。
これにより、自社従業員だけでなく外部ベンダーによるシステムのメンテナンスや障害対応も、必要な時に・必要な範囲だけ安全に実施することが可能になります。
2014年の設立以来、Dispelは製造業・政府機関・公益事業を中心に導入が進んでおり、世界で4,700万人以上の生活基盤と、年間42兆円規模の生産活動を支えています。
- リモートアクセス
- ユーザ認証
- アクセスコントロール


Dispelの特徴
① ゼロトラストと最小特権の実現Dispelはアクセスする対象デバイス、ポート・プロトコル、時間などの要素を使って細かくアクセスを制御する事が可能です。また、事前の申請・承認ワークフローを経て承認されたユーザーのみが、許可されたデバイスへ、承認された時間帯に限ってアクセス可能です。常時アクセス権を付与せず、必要最小限の権限を適用することで、セキュリティリスクを大幅に低減します。
② 一時的に生成される仮想デスクトップ
ユーザーはDispelが提供する仮想デスクトップ(VDI)を利用して対象の設備やシステムにアクセスします。ユーザー端末と対象ネットワークの接続を分離することでマルウェアやランサムウェアの感染リスクを排除することができます。また、DispelのVDIは利用の度に新しく生成され、異なるIPアドレスと認証情報が割り当てられ、利用が終了した後は消滅します。利用のたびにVDI環境を再生成することで、継続的な偵察活動や攻撃の足掛かりとなる痕跡を残さず、高いセキュリティを維持します。
③ Moving Target Defense (MTD)
Dispelは Moving Target Defense の概念に基づいて、許可された時間帯にのみ一時的なリモートアクセスの入口(VDI)と通信経路を生成するダイナミックなネットワークを提供します。VDIに割り当てられるIPアドレスと認証情報は固定ではなく利用の都度変更されます。VPNや踏み台サーバのような固定されたネットワーク環境を作らないDispelのMoving Target Defense Networkは攻撃者の偵察を極めて困難にし、同時に恒常的な攻撃対象を作りません。
④ 証跡管理
リモートアクセスの申請や承認、ダッシュボード上の各種操作、VDIからのアクセスをログで保存することが可能です。また、VDIの操作は録画データとして保存されます。監査証跡としての活用、トラブルやインシデント発生時の調査が可能です。
⑤ データ連携
リモートアクセスで構築したDispelネットワークは、拠点間の双方向データ転送にも利用可能です。OT、IT、クラウドなどとデータを共有することで、障害予測や稼働率のモニタリング、AIサービスとの連携などにも活用できます。
Dispel全体像
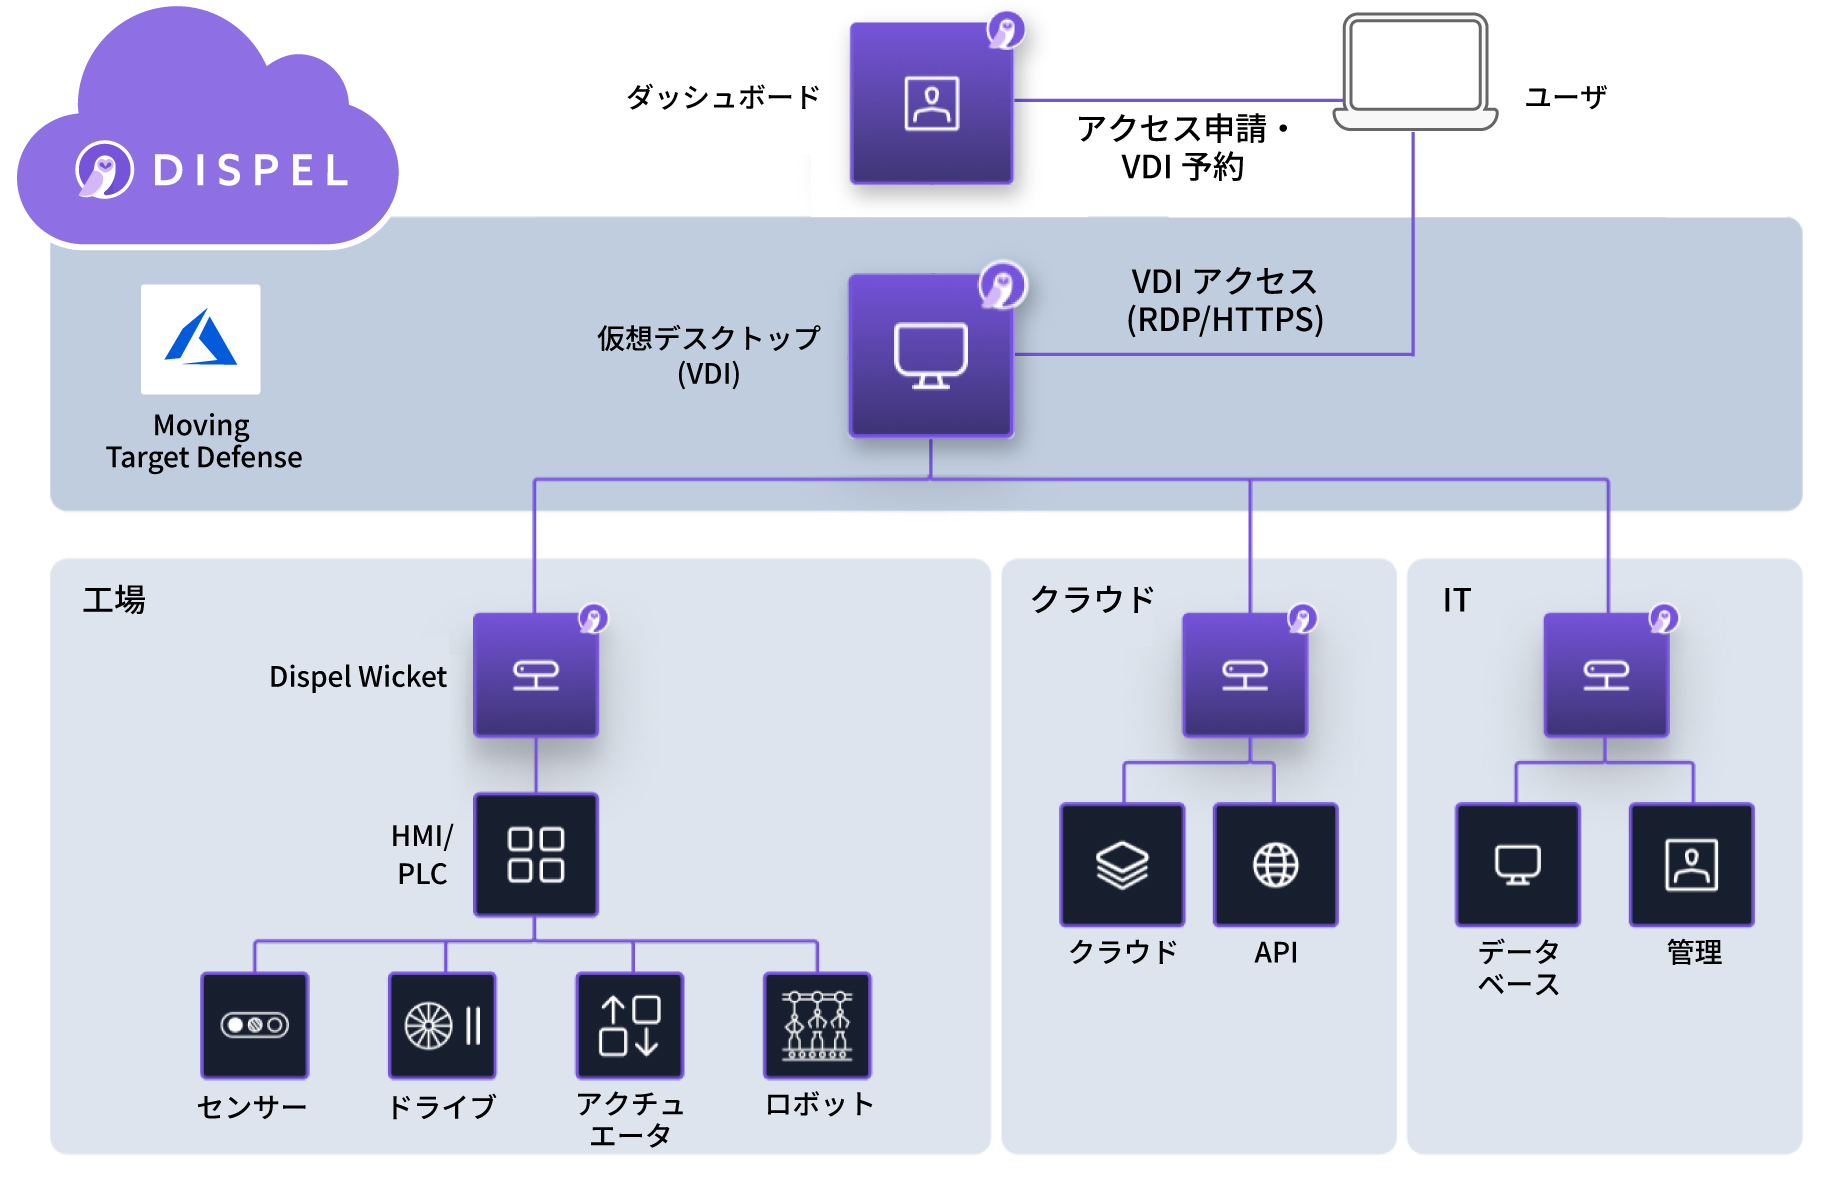
① ダッシュボード
ユーザーやアクセス対象の管理、アクセス制御ルールの作成、アクセス申請/承認のワークフローなど、様々な管理機能と利用機能が提供されます。
② Regional SD-WAN
Moving Targer DefenseをベースとしたDispelのリモートアクセスの通信環境です。アクセスに使われるVDIや操作の録画などが存在します。
③ Wicket
Regional SD-WANと対象ネットワークを接続するゲートウェイの役割を持ちます。
ユーザーやアクセス対象の管理、アクセス制御ルールの作成、アクセス申請/承認のワークフローなど、様々な管理機能と利用機能が提供されます。
② Regional SD-WAN
Moving Targer DefenseをベースとしたDispelのリモートアクセスの通信環境です。アクセスに使われるVDIや操作の録画などが存在します。
③ Wicket
Regional SD-WANと対象ネットワークを接続するゲートウェイの役割を持ちます。
一般的なVPNとDispelのリモートアクセスの違い
- ゼロトラスト
VPNは社外ネットワークと社内ネットワークの間に明確な境界があることを前提とします。社外を危険、社内を安全と考えて設計された境界防御ネットワークは、一度境界を突破されると比較的自由に社内への不正アクセスを許してしまいます。 Dispelは境界防御に依存せず、どこからのアクセスであっても、常にアクセスを検証するゼロトラストの思想に基づいたネットワークを提供します。 - 厳格なアクセス制限
VPNはネットワークに対する広範なアクセスを許可するため、攻撃者が一度ネットワーク内に侵入すると広い範囲にラテラルムーブメント(水平移動)を許してしまいます。アクセス制御にはネットワーク機器に細かくACLを設定する必要があります。Dispelはユーザーとデバイス(対象)を1対1で紐づけて、ポート、プロトコル、時間といった複数の要素で厳格なアクセス制御を実現します。 - ダイナミックに変化する入口
VPNを利用する場合、リモートアクセスのためのVPNゲートウェイがグローバルIPアドレスを持ちインターネット上に公開されるため、常に攻撃の的になる可能性があります。一方、Dispelのリモートアクセスの入口は一時的に生成され、かつIPアドレスも認証情報も可変です。攻撃の的として存在を特定したり、実際に攻撃をしかけることが困難です。 - 拠点側ネットワークの隠蔽
DispelはゲートウェイとなるWicketを拠点ネットワーク内に配置しますが、WicketはグローバルIPアドレスを持たず、DispelのRegional SD-WANとのみ安全にネットワーク接続します。 - ユーザー端末に依存しない
DispelのVDIを利用してアクセスするため、ユーザー端末の状態(安全性)を考慮する必要がありません。
Q&A
- Q1:IT環境に対するリモートアクセスでもDispelを利用できますか?
- A1:ご利用いただけます。
- Q2:どんなOTデバイスに対してもアクセス制御できますか?
- A2:Dispelはすべてのポート番号を使ってアクセスを制御できます。また、VDIに専用アプリケーションをインストールいただき、そのVDIからOTデバイスへのアクセスが可能です。
- Q3:海外に拠点があってもアクセスすることができますか?
- A3:基本的には、いずれの国の拠点に対してもアクセスいただけます。
- Q4:ユーザやアクセスしたいデバイスにエージェントやアプリケーションをインストールする必要はありますか?
- A4:インストールいただく必要はございません。
- Q5:社外ユーザのリモートアクセスも可能ですか?
- A5:可能です。Dispelのリモートアクセスはあらゆる利用者が安全かつ適切にアクセスするためのサービスです。
- Q6:どんな業界に採用実績がありますか?
- A6:自動車、日用品、食料品などさまざまな製造業を中心に、インフラ事業者なども含めた幅広い業界のお客様にご利用いただいております。
- Q7:導入サービスや導入後のサポートも受けられますか?
- A7:ご検討時の検証サポート、導入時の設定支援、運用時のQA対応など検討から導入後のサポートまで一貫して提供しております。
イベント・セミナー
ニュース・キャンペーン
Dispelに
関するお問い合わせ
テクマトリックス株式会社
東京本社ネットワークセキュリティ事業部
第2営業部
ネットワークプロダクツ営業1課03-4405-7812
- メールでのお問い合わせ
- dispel-info@techmatrix.co.jp