

Webアプリケーション脆弱性診断サービス
増え続けるWebアプリケーションからの情報漏えい
Webアプリケーションは、そのほとんどが独自に作成されたカスタムアプリケーションです。単一のパッチなどを適用すれば対策できるものではないため、パッケージソフトウェアなどと比較して脆弱性が存在する確率が高く、また、インターネット上に公開されているため攻撃者にとって狙いやすいターゲットです。最近の攻撃者は、金銭的価値のある重要情報の窃取が目的なことが多く、攻撃しやすいところから狙いを定める特性があります。Webアプリケーション脆弱性診断サービス
テクマトリックスが提供するWebアプリケーション脆弱性診断サービスは、お客様が保有するWebアプリケーションに対し、弊社エキスパートが診断を行うサービスです。セキュリティだけでなく、アプリケーション開発のノウハウを持ったエキスパートが、お客様のWebアプリケーションに網羅性の高い診断を提供します。リリース前のダイナミック(動的)診断だけでなく、ソースコードに対するスタティック(静的)診断のプランもご用意しております。| ダイナミックプラン | スタティックプラン | |
|---|---|---|
| 価格 | 別途お見積 | |
| 診断手法 |
動的診断
ツール+手動診断
|
静的診断
ソースコード診断
|
| 診断基準 |
OWASP TOP10
|
|
| CVSSに基づく リスク評価 |
あり | |
| 再診断 | 別途ご相談 | |
| 納期 | 5営業日~ | |
Dynamic(動的)診断サービス
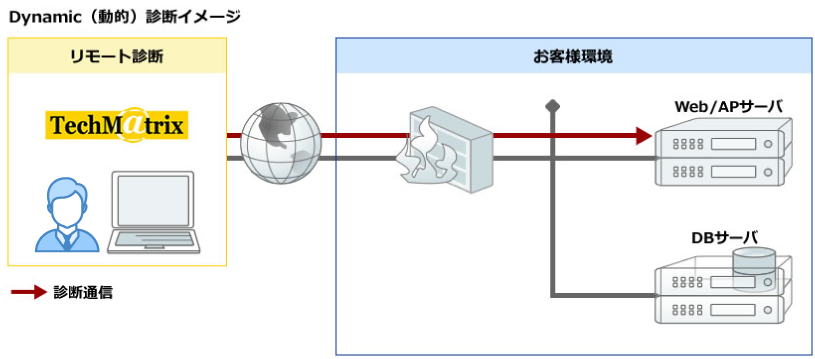
リリース前など、組みあがったWebアプリケーションに対する診断を実施するサービスです。| ダイナミックプラン | |
|---|---|
|
Webアプリケーション脆弱性診断ツールを活用した脆弱性診断に加え、アプリケーションのロジックなども踏まえた手動での診断も実施します。テクマトリックスにて診断結果の精査・分析を行った上で結果を報告します。 |
|
 |
|
Static(静的)診断サービス
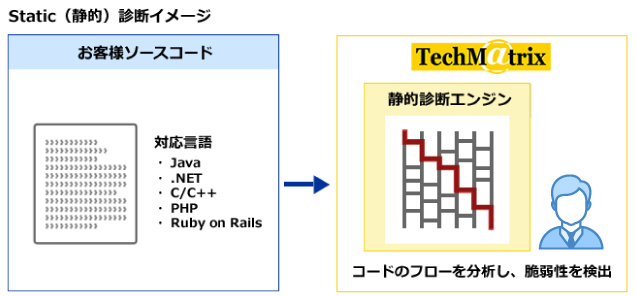
ビルド済みWebアプリケーションのソースコードに対する診断を実施するサービスです。| スタティックプラン | |
|---|---|
|
ツールを利用したソースコードに対する脆弱性診断を実施し、より早期かつ潜在的な脆弱性も含めた結果を報告します。 |
|
|
|
主な診断項目
| 診断項目 | ダイナミック プラン |
スタティック プラン |
|---|---|---|
| クロスサイトスクリプティング | ○ | ○ |
| SQLインジェクション | ○ | ○ |
| クロスサイトリクエストフォージェリ | ○ | |
| OSコマンドインジェクション | ○ | ○ |
| CRLFインジェクション | ○ | ○ |
| パストラバーサル | ○ | ○ |
| セッションフィクセーション | ○ | |
| バッファオーバーフロー | ○ | ○ |
| 書式文字列攻撃 | ○ | ○ |
| 脆弱なパスワードポリシー | ○ | |
| パスワードリセットの不備 | ○ | |
| アクセス制御の問題 | ○ | |
| 権限拡張 | ○ | |
| ファイルアップロードに関わる問題 | ○ | ○ |
| ビジネスロジックに起因する問題 | ○ | |
| コードインジェクション | ○ | |
| 暗号の問題 | ○ | |
| カプセル化 | ○ | |
| エラーハンドリング | ○ |
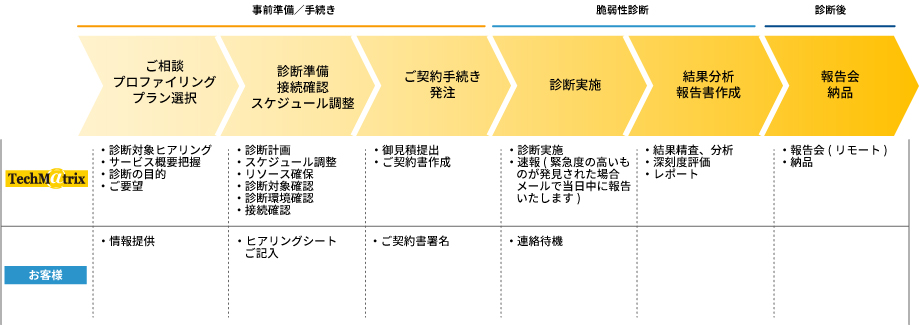
サービスの流れ
診断結果報告書
脆弱性の内容だけでなく、リスクの分析、対策の優先度を踏まえた形で作成した診断結果報告書を納品します。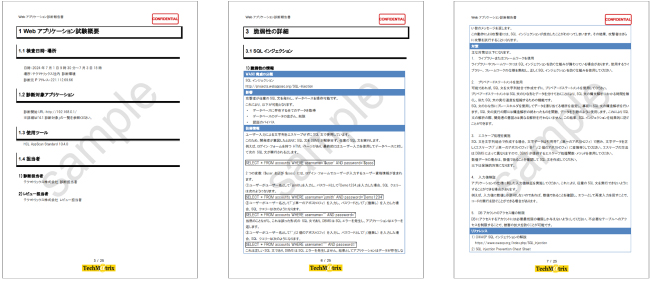
ニュース・キャンペーン
資料ダウンロード
脆弱性診断サービスに
関するお問い合わせ
テクマトリックス株式会社
東京本社ネットワークセキュリティ事業部
第3営業部
セキュリティプロダクツ営業2課03-4405-7814
- メールでのお問い合わせ
- watchfire@techmatrix.co.jp