
Halcyon
ランサムウェアを止める。事業は止めない。特化した脅威には、特化した防御を。
Halcyonは、ランサムウェア対策に特化したサイバーレジリエンスプラットフォームです。実行前の防御から、権限昇格、横展開、EDRの無効化、データ持ち出し、暗号化まで、攻撃の各段階を検知・阻止します。さらに、暗号化キーの取得・復号と24時間365日の専門チームによる支援により、迅速な復旧、身代金の支払い回避、事業継続を支援します。
- ランサムウェア対策
- エンドポイント/IoT
- セキュリティ運用/サービス
---- WHY NOW
EDRを導入したのに、ランサムウェア被害が減らない理由
近年のランサムウェアは、正規ツールの悪用や脆弱なドライバーの持ち込み(BYOVD)によって、EEP・EDRの検知そのものを回避・無効化します。攻撃者が最後に狙うのはバックアップです。「後追いで調査する」「有事に備える」だけの設計では、暗号化された後の選択肢が身代金しか残りません。
IPA「情報セキュリティ10大脅威 2026」組織編における「ランサム攻撃による被害」の順位。2016年の初選出以来、11年連続11回目の選出*1
警察庁に報告された令和7年(2025年)の国内ランサムウェア被害報告件数は226件。前年から増加し、高水準での推移が続く*2
暗号化に加え、窃取データの公開を材料に金銭を要求する手口が主流化。賠償・信用失墜まで含めた影響評価が必要
*1 出典:IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公表/最終更新2026年5月21日)
*2 出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)
*2 出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)
ランサムウェア対策のギャップ
攻撃者は複数の手法を駆使して、既存のセキュリティやバックアップソリューションを回避します。ランサムウェア攻撃が成功した事例の100%が、最新のセキュリティ対策をすり抜けています。
「ダウンタイムは許容できない」
業務を止めない。数週間ではなく数分で復旧。
「攻撃者は現在のセキュリティ対策の弱点を熟知している」
やられる前にランサムウェアを止める。
「暗号化を止めるだけではもはや不十分」
データ窃取なし、二重脅迫なし、交渉材料なし
既存セキュリティが回避される
攻撃者は新たな攻撃手法を駆使して、既存のセキュリティ対策やバックアップソリューションを回避します。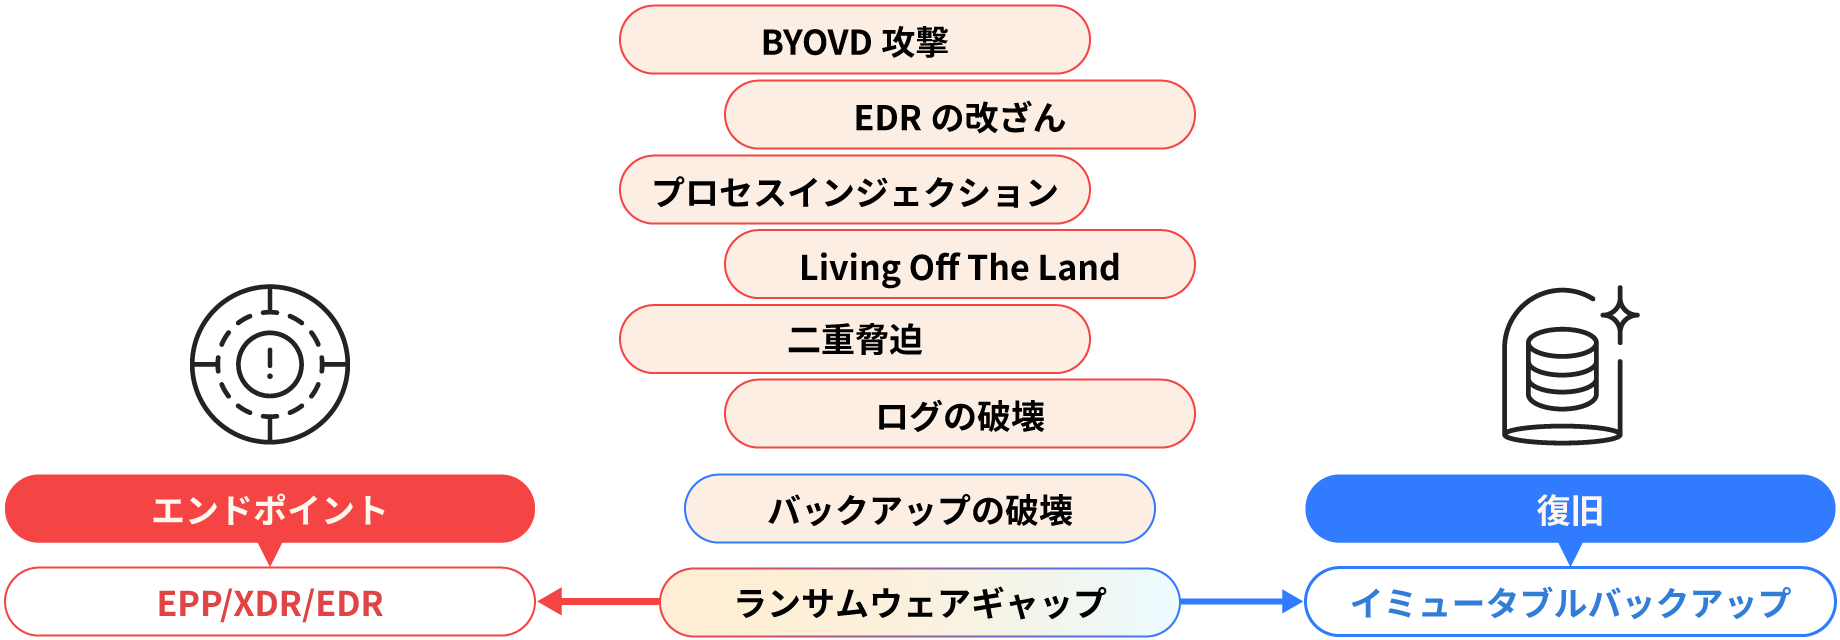
---- HOW IT WORKS
Halcyonがランサムウェア対策のギャップを解消します
Halcyonは既存のセキュリティツールと連携し、ランサムウェアと脅迫攻撃を無力化します。エンドポイント上でEPP/EDRと同居して、ランサムウェアに特化したセキュリティを提供します。
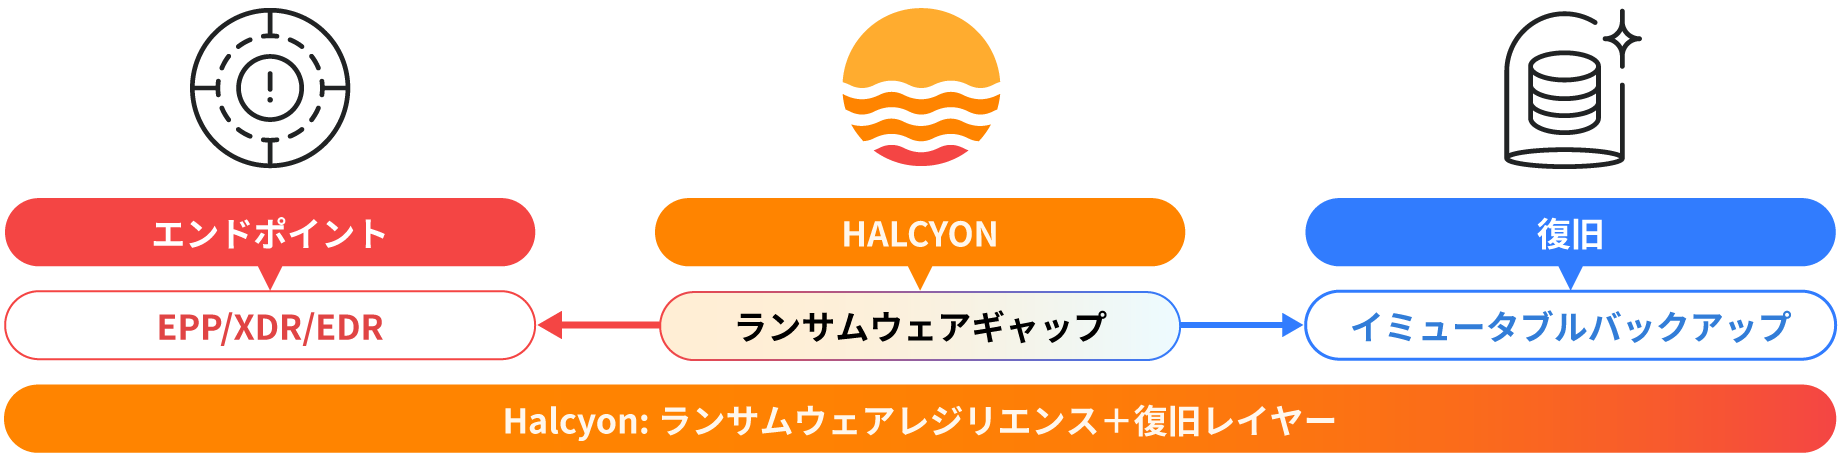
Halcyon ランサムウェア対策プラットフォーム
Halcyonはランサムウェア対策に特化したエージェントと、専門チームによる24時間365日の監視により、ランサムウェアの防止において世界最高峰の機能を提供します。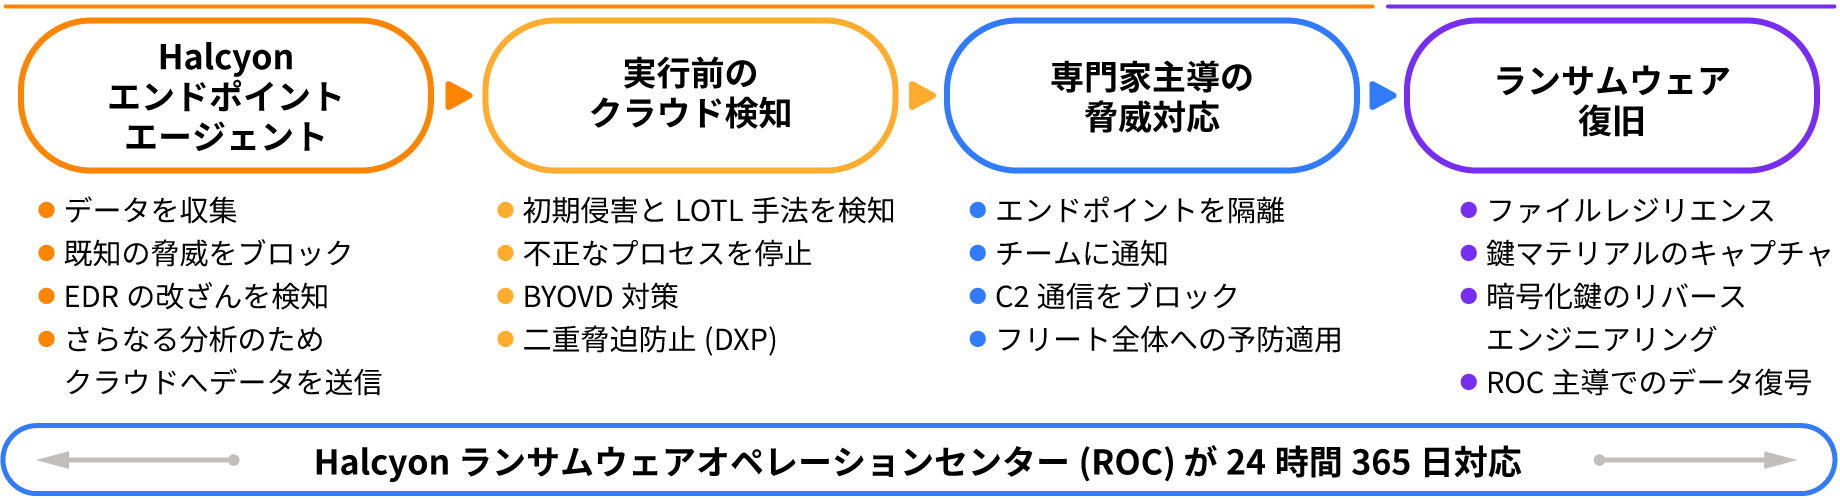
Halcyon エージェントの主な機能
実際のTTP、検体、プレイブック、ランサムウェアIR対応から得た数百万のデータポイントで学習。
初期侵入やLiving Off The Landツールの検出を含む、ランサムウェアの挙動を検知。
EDRの動作を監視し、主要なEDRツールの回避や無効化を検知・通知。
署名済みだが脆弱なドライバーの悪用(いわゆるBring Your Own Vulnerable Driver攻撃)を無力化。
不審な通信先と通信量の異常を検知し、二重脅迫につながるデータ流出を可視化。
攻撃から対称暗号鍵を取得し、影響を受けたデータを復号。
Halcyon ランサムウェアオペレーションセンター(ROC)とは
ランサムウェアのトリアージ、調査、排除、復旧を24時間365対応します。
 |
 |
|
| Ransomware TTP:ランサムウェアの動作に精通 脅威インテリジェンス:脅威動向に関する深い知見 リバースエンジニアリング:実マルウェアの解析に熟練 インシデント対応:実際の侵害環境での実績 復旧:データ復元のスペシャリスト 暗号技術:攻撃者の暗号手法に精通 脅威ハンティング:潜伏する攻撃者の発見訓練を実施 検知エンジニアリング:検知ルール作成に熟練 |
 |
監視 環境を24時間365日継続的に監視し、ランサムウェアの兆候を検出 |
 |
検知 挙動ベースおよびシグネチャベースの高度な手法でランサムウェア活動を検知 |
|
 |
対応 ランサムウェアの脅威アクターを迅速にトリアージ・封じ込め・排除 |
|
 |
復旧 復号ツールの作成、暗号化された資産を迅速に復元 |
|
---- WHY Halcyon
ランサムウェアは専門特化型の脅威です。Halcyonはランサムウェア対策に特化しています。
ランサムウェアには、根本的に異なる防御アプローチが必要です。
 ランサムウェアは、熟練した人間の攻撃者が組織的に実行する、計算され尽くした多段階の侵入です。
|
 攻撃者は、EDRが本質的に信頼している正規ツールを悪用します。
|
 攻撃者はリアルタイムで戦術を変化させ、既知のシグネチャやルールに基づく自動防御をかいくぐります。
|
 セキュリティチームにはランサムウェア特有の訓練が不足しています。これらの攻撃を止めるには専任の専門家が必要です。
|
 防御が及ばない場合でも、ROCが迅速な復号と復元を提供し、事業への影響を最小限に抑えます。
|
イベント・セミナー
ニュース・キャンペーン
Halcyonに
関するお問い合わせ
テクマトリックス株式会社
東京本社ネットワークセキュリティ事業部
第3営業部
セキュリティプロダクツ営業1課03-4405-7814
- メールでのお問い合わせ
- halcyon-info@techmatrix.co.jp