サイバー攻撃が日々巧妙化、高度化している中、攻撃手法は益々悪質化するのと同時に、マルウェアの数も増加の一途を辿っています。多岐にわたるセキュリティ対策とその運用の維持継続と改善に対しては、経営者様や情報セキュリティ管理者様の悩みは尽きません。
テクマトリックスでは、長年培ってきたネットワーク製品及びセキュリティ製品の販売·構築·サポートのナレッジとノウハウ、そして、これまで提供してきた『TRINITYセキュリティ運用監視サービス』による豊富な運用実績を組み合わせた最上位のサポート&セキュリティサービスを「TechMatrix Premium Support powered by TRINITY」としてご用意しました。
本サービスでは、ご導入いただいた製品に対する横断的且つ最適化された機器運用サービスを提供すると共に、テクマトリックスが独自開発した数百パターンに及ぶ脅威シナリオによって相関分析を行うセキュリティ統合監視サービスをあわせて提供します。
PICK UP
TPSの特長

統合的なセキュリティ監視
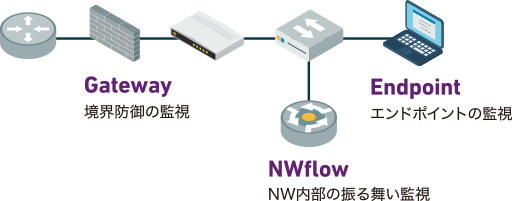
Gateway・Endpoint・Network Flow の相関分析
ご契約期間中は、ネットワークフロー収集センサーを無償で貸与させていただきます。
ご導入いただくファイアウォールやIDS/IPS、プロキシなどのゲートウェイ製品とエンドポイントセキュリティ製品に加えて、ネットワークフローの情報を相関分析することで、お客様環境内の通信に対して網羅的な統合セキュリティ監視サービスを提供いたします。
※ 2024年3月末をもって新規でのネットワークフロー収集センサーの無償貸与を終了させていただきます。
詳細な脅威シナリオによる相関分析ルール
テクマトリックス セキュリティ研究所により独自開発した最先端の脅威シナリオは、脅威の過程(確度)を詳細に分類することで数百パターンを超えています。この詳細な脅威シナリオに基づき作成される相関分析ルールを活用し、専任のセキュリティアナリストがインシデントハンドリングを行います。サイバーセキュリティにおける脅威や異常を早期に検出し、その対応に大きく貢献します。

統合的な機器運用
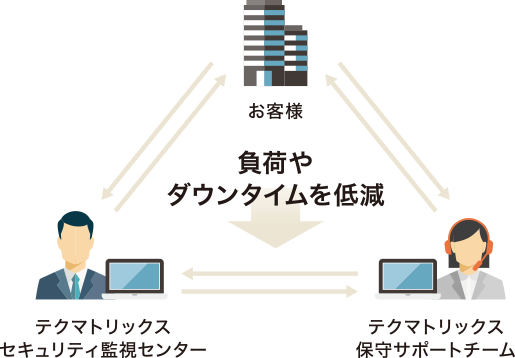
ワンストップソリューション
テクマトリックス セキュリティ監視センターを基点に、ワンストップで提供される最適化された統合的な機器運用サービスとサポートサービスは、各製品のマスターディストリビュータとして培ってきたナレッジとノウハウを活かし、異変や異常、障害にいち早く気付きます。
デバイス単体の監視とTPSによる統合監視の違い
従来のデバイス単体監視の課題- FW/IPS製品やエンドポイント製品の従来の監視はセキュリティアラートのみの影響判断のため、事象に対する『点』での分析となってしまう
- 各製品毎に運用者や監視ベンダが異なることで、調査や情報連携、一次対応が遅延してしまう
- 暗号化通信の増加や巧妙化した攻撃手法により、監視・分析が困難な通信が増加傾向にある
-
ゲートウェイ製品やエンドポイント製品だけでなくネットワーフローの情報も含めた相関分析を行うにより、『面』での状況把握脅威や異常の早期検出が可能
-
TPSによる複数製品の統合的な監視と運用により、一次対応までを迅速且つワンストップで提供
-
セキュリティアラートに依存せず、ネットワークフローの振る舞い検知やAIによる異常検知を相関分析に活用
サービス内容
基本サービス 統合セキュリティ監視
- アナリストによる有人監視と通知
- ネットワークフロー収集センサーの無償貸与
- ネットワークフローも含めた相関分析と異常検出
- ブラックリスト、ホワイトリスト提供
- 遮断、チューニング
統合機器運用
- 障害監視
- バージョンアップ
- シグネチャ更新
- 設定変更作業
Webポータルサイト
- チケット管理システム
- 稼働統計情報、アラート統計情報
- シグネチャ検索
- セキュリティ、脆弱性情報
サイバーセキュリティ保険
※追加費用は発生いたしません。
(詳しくは弊社までお問い合わせください)
※追加費用は発生いたしません。
(詳しくは弊社までお問い合わせください)
 オプションサービス
月次報告書
通知履歴、稼働統計情報、作業履歴等を月次報告書として作成し提供します
エグゼクティブサマリー
アナリストによる傾向分析や注意喚起、セキュリティトピックスなどを記載します
拡張ログ保管
サービス対象製品のログをセキュリティ監視センターで保管します
インシデント対応支援サービス
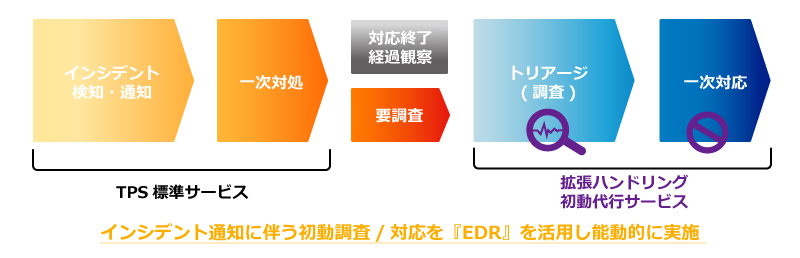
○ 拡張ハンドリング初動代行サービス ご導入いただいたインシデント調査製品やフォレンジック製品を活用しインシデント通知とあわせて必要な初動調査とその対応までを実施します。
○ マルウェア解析 ご提供いただく検体に対してマルウェア解析を行い報告書を提出します。
| 解析方法 | 簡易解析:解析ツール利用(24時間以内) 詳細解析:動的解析(手動)、静的解析、Trafficとの相関分析(10営業日以内) ※ 監視サービス対象機器にTraffic情報が無い場合は、相関分析は実施されません。 |
|---|---|
| 対象ファイル | WindowsのPE形式実行ファイル(exe, com) Windowsのダイナミックリンクライブラリ(dll) Microsoft Officeファイル(Word, Excel, PowerPoint) |
○ セカンドオピニオン 当社以外で実施された侵害調査結果に対するセカンドオピニオンを提供します。
脆弱性管理サービス
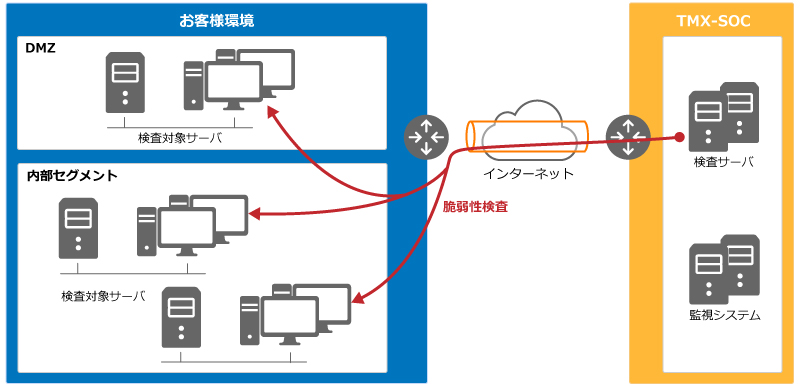
日々絶えず発見され、新たなサイバーセキュリティの脅威となりうる運用負荷の高い脆弱性の管理をSOCアナリストが支援します。
・VPN経由により内部サーバも含めて週次で脆弱性検査を行います。
・重大な脆弱性やIPSシグネチャが未発行の脆弱性は速報としてお知らせします。
・検出された脆弱性情報を相関分析に活用し高精度なインシデント検知を実現します。
サービス対象製品
当社から対象製品及び保守サポート契約をご購入いただいたお客様向けのサポート&セキュリティサービスです。
| メーカー | 製品名 | セキュリティ 監視 |
機器運用 | インシデント 対応 支援オプション |
|---|---|---|---|---|
| Palo Alto Networks | PAシリーズ | ◯ | ◯ | |
| Panorama | ◯ | |||
| Prisma Access | ◯ | ◯ | ||
| Cortex XDR Prevent | ◯ | ◯ | ||
| Cortex XDR Pro per Endpoint | ◯ | ◯ | ◯ | |
| Cortex XDR Pro per TB | ◯ | |||
| Trellix | Trellix Network Security IPS | ◯ | ◯ | |
| Trellix ePolicy Orchestrator | ◯ | ◯ | ||
| Trellix EDR | ◯ | ◯ | ◯ | |
| Skyhigh Security | Skyhigh SWG | ◯ | ◯ | |
| Skyhigh CASB | △ | ◯ | ||
| Proofpoint | Email Protection | ◯ | ◯ | |
|
SentinelOne
|
Singularity Core | ◯ | ◯ | |
| Singularity Control | ◯ | ◯ | ||
| Singularity Complete | ◯ | ◯ | ◯ |
※詳細については、当社担当者までお問合せください。